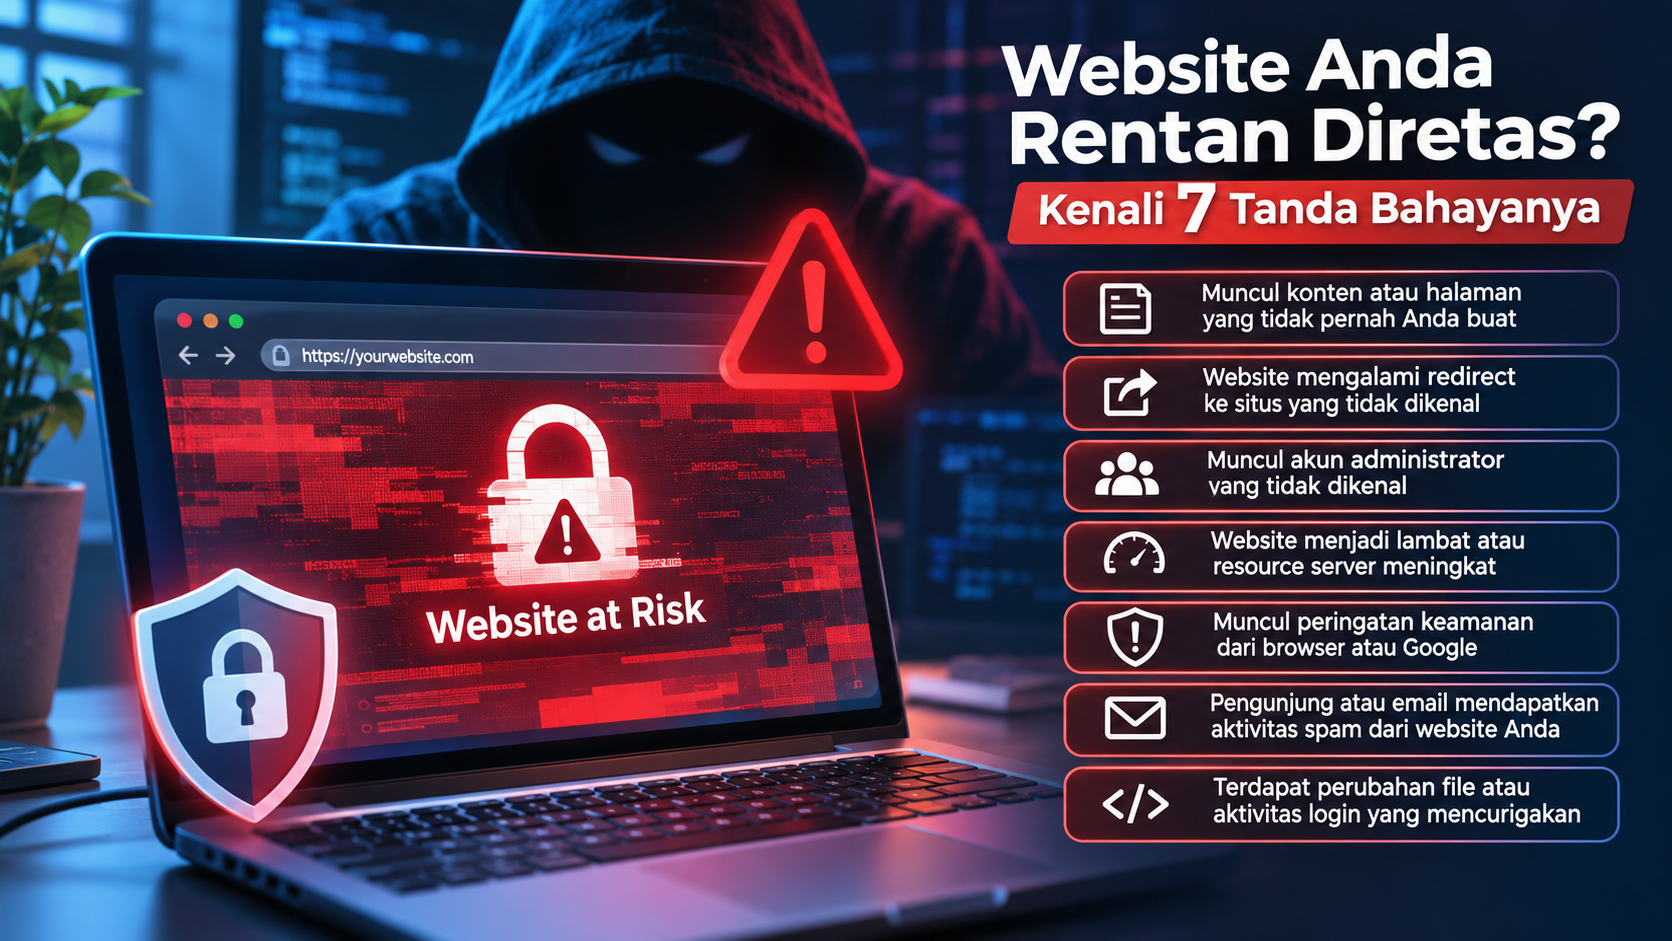
Website Anda Rentan Diretas? Kenali 7 Tanda Bahayanya Sebelum Terlambat!
Pendahuluan
Memiliki website saat ini sudah menjadi kebutuhan bagi banyak orang, mulai dari pemilik bisnis, perusahaan, organisasi, hingga individu yang ingin membangun kehadiran di dunia digital. Website tidak hanya berfungsi sebagai media informasi, tetapi juga menjadi tempat berinteraksi dengan pelanggan, menyimpan data, bahkan menjalankan transaksi bisnis.
Namun, ada satu hal yang sering kali terlupakan oleh pemilik website, yaitu keamanan.
Banyak orang menganggap website mereka aman selama masih bisa dibuka dan menampilkan halaman seperti biasanya. Padahal, sebuah website bisa saja sudah menjadi target serangan hacker tanpa disadari oleh pemiliknya.
Serangan siber tidak selalu ditandai dengan perubahan tampilan website atau halaman yang tiba-tiba tidak bisa diakses. Terkadang, hacker justru berusaha masuk secara diam-diam untuk mencuri data, menyisipkan malware, mengirimkan spam, atau menggunakan server website sebagai bagian dari aktivitas ilegal.
Lalu, bagaimana cara mengetahui apakah website kita sedang mengalami masalah keamanan?
Pada artikel ini, kita akan membahas tujuh tanda yang perlu diperhatikan untuk mengetahui apakah website Anda berpotensi diretas atau sedang mengalami serangan siber.
1. Muncul Konten atau Halaman yang Tidak Pernah Anda Buat
Salah satu tanda paling mudah dikenali adalah munculnya konten, halaman, atau artikel yang tidak pernah Anda buat.
Misalnya, Anda memiliki website company profile dan tiba-tiba menemukan halaman yang mempromosikan produk tidak dikenal, layanan perjudian, atau konten yang tidak berhubungan dengan bisnis Anda.
Hal ini bisa terjadi karena hacker berhasil mendapatkan akses ke dashboard administrator website. Setelah berhasil masuk, mereka dapat membuat halaman baru, mengubah artikel, atau menyisipkan tautan tertentu tanpa sepengetahuan pemilik website.
Pada beberapa kasus, konten tersebut bahkan sengaja dibuat agar dapat ditemukan oleh mesin pencari seperti Google. Tujuannya adalah memanfaatkan reputasi domain website Anda untuk kepentingan pihak lain.
Apa yang harus dilakukan?
-
Periksa daftar halaman dan artikel yang baru dibuat.
-
Periksa akun administrator yang memiliki akses ke dashboard.
-
Periksa aktivitas login yang mencurigakan.
-
Periksa file website untuk menemukan perubahan yang tidak dikenal.
-
Segera ubah password administrator jika ditemukan aktivitas mencurigakan.
2. Website Mengalami Redirect ke Situs yang Tidak Dikenal
Pernah membuka website sendiri, tetapi justru diarahkan ke website lain?
Jika iya, Anda perlu berhati-hati.
Redirect yang tidak diinginkan merupakan salah satu tanda bahwa website mungkin telah disusupi. Pengunjung yang membuka website Anda bisa saja diarahkan ke halaman iklan, website perjudian, halaman phishing, atau situs berbahaya lainnya.
Serangan seperti ini biasanya dilakukan dengan menyisipkan kode JavaScript atau memodifikasi file website. Kode tersebut dapat mengarahkan pengunjung berdasarkan kondisi tertentu, misalnya jenis perangkat, lokasi, browser, atau sumber kunjungan.
Akibatnya, pemilik website mungkin tidak menyadari adanya masalah karena ketika membuka website dari perangkat sendiri, halaman terlihat normal. Sementara itu, pengunjung lain justru mengalami redirect.
Apa yang harus dilakukan?
-
Periksa file JavaScript dan file konfigurasi website.
-
Periksa
.htaccessjika menggunakan Apache. -
Periksa konfigurasi Nginx jika menggunakan Nginx.
-
Periksa plugin atau ekstensi yang baru dipasang.
-
Lakukan pemindaian malware pada seluruh file website.
3. Muncul Akun Administrator yang Tidak Dikenal
Ini merupakan salah satu tanda yang sangat serius.
Jika website Anda menggunakan CMS seperti WordPress, Joomla, atau Drupal, coba periksa daftar pengguna yang memiliki hak akses administrator.
Apabila menemukan akun administrator yang tidak pernah Anda buat, ada kemungkinan seseorang telah berhasil masuk ke sistem dan membuat akun baru untuk mempertahankan aksesnya.
Mengapa hacker membuat akun administrator tambahan?
Karena dengan memiliki akun tersebut, mereka tidak perlu terus-menerus membobol password administrator utama. Mereka bisa masuk kembali kapan saja selama akun tersebut masih aktif.
Bahkan, mengganti password administrator utama saja belum tentu cukup untuk mengatasi masalah ini.
Apa yang harus dilakukan?
-
Periksa seluruh akun pengguna website.
-
Hapus akun yang benar-benar tidak dikenal setelah memastikan bukan akun milik tim atau layanan resmi.
-
Periksa hak akses setiap pengguna.
-
Ganti password administrator.
-
Periksa apakah terdapat perubahan pada konfigurasi autentikasi website.
Jangan lupa memeriksa apakah ada akun administrator baru yang dibuat menggunakan alamat email tidak dikenal.
4. Website Menjadi Lambat atau Penggunaan Resource Server Meningkat
Website yang tiba-tiba menjadi lambat belum tentu diretas. Bisa saja penyebabnya adalah koneksi internet, konfigurasi server, database yang bermasalah, atau jumlah pengunjung yang meningkat.
Namun, jika website mendadak lambat tanpa alasan yang jelas, Anda perlu melakukan pemeriksaan lebih lanjut.
Salah satu penyebabnya adalah aktivitas berbahaya yang berjalan di server.
Sebagai contoh, hacker dapat menyisipkan script untuk melakukan aktivitas tertentu di belakang layar, seperti mengirimkan spam, menjalankan proses otomatis, atau menggunakan resource server untuk aktivitas yang tidak Anda ketahui.
Beberapa tanda yang dapat diperhatikan:
-
Penggunaan CPU meningkat secara tidak normal.
-
Penggunaan RAM tiba-tiba tinggi.
-
Proses PHP atau Node.js berjalan secara berlebihan.
-
Traffic meningkat tanpa adanya promosi atau aktivitas pemasaran.
-
Server sering mengalami timeout.
Apa yang harus dilakukan?
-
Periksa penggunaan CPU dan RAM melalui panel hosting.
-
Periksa proses yang berjalan pada server.
-
Periksa access log dan error log.
-
Periksa jumlah koneksi yang masuk ke server.
-
Hubungi administrator server atau penyedia hosting jika menemukan proses mencurigakan.
Bagi pengguna VPS atau dedicated server, pemantauan resource merupakan bagian penting dari pemeliharaan keamanan.
5. Muncul Peringatan Keamanan dari Browser atau Google
Pernah menemukan peringatan seperti "Deceptive Site Ahead" ketika membuka sebuah website?
Peringatan tersebut tidak boleh diabaikan.
Browser seperti Google Chrome memiliki sistem perlindungan yang dapat memberikan peringatan ketika sebuah website terdeteksi mengandung malware, phishing, atau konten berbahaya lainnya.
Selain browser, Google juga memiliki layanan Google Search Console yang dapat memberikan informasi apabila website mengalami masalah keamanan.
Beberapa masalah yang mungkin ditemukan antara lain:
-
Website terdeteksi mengandung malware.
-
Website digunakan untuk melakukan phishing.
-
Terdapat halaman berbahaya yang disisipkan oleh pihak lain.
-
Website mengalami masalah keamanan yang memengaruhi pengunjung.
Jika website Anda mendapatkan peringatan seperti ini, bukan berarti domain harus langsung ditinggalkan. Namun, Anda perlu segera melakukan pemeriksaan dan membersihkan sumber masalahnya.
Apa yang harus dilakukan?
-
Periksa laporan Security Issues di Google Search Console.
-
Lakukan pemindaian malware.
-
Identifikasi dan bersihkan file atau konten berbahaya.
-
Pastikan seluruh halaman website sudah aman.
-
Ajukan peninjauan ulang melalui Google Search Console setelah masalah benar-benar diperbaiki.
6. Pengunjung atau Email Mendapatkan Aktivitas Spam dari Website Anda
Bayangkan Anda memiliki website perusahaan, tetapi tiba-tiba pelanggan melaporkan menerima email mencurigakan yang mengatasnamakan perusahaan Anda.
Atau, website Anda mulai mengirimkan email dalam jumlah besar tanpa sepengetahuan administrator.
Hal ini bisa menjadi tanda bahwa website atau server email telah disalahgunakan.
Hacker sering memanfaatkan website yang berhasil mereka akses untuk mengirimkan spam, menyebarkan tautan phishing, atau menjalankan aktivitas otomatis lainnya.
Dampaknya bisa cukup serius.
Domain Anda berpotensi masuk ke daftar blokir atau blacklist layanan email. Akibatnya, email resmi perusahaan seperti penawaran bisnis, invoice, atau notifikasi pelanggan bisa masuk ke folder spam.
Apa yang harus dilakukan?
-
Periksa log pengiriman email pada server.
-
Periksa akun email yang memiliki aktivitas mencurigakan.
-
Periksa script PHP yang mengirimkan email secara otomatis.
-
Periksa konfigurasi SMTP.
-
Periksa apakah domain masuk ke daftar blacklist.
-
Ganti kredensial email dan layanan terkait jika diduga telah bocor.
Jangan lupa memeriksa apakah ada script asing yang menjalankan fungsi pengiriman email secara otomatis.
7. Terdapat Perubahan File atau Aktivitas Login yang Mencurigakan
Tanda terakhir yang perlu diperhatikan adalah perubahan file website atau aktivitas login yang tidak biasa.
Misalnya, Anda menemukan file PHP baru yang tidak pernah dibuat, file konfigurasi berubah, atau terdapat aktivitas login administrator dari lokasi dan waktu yang tidak dikenal.
Beberapa hacker sengaja menyisipkan file tambahan sebagai backdoor.
Apa itu backdoor?
Backdoor adalah sebuah mekanisme yang memungkinkan seseorang mendapatkan akses kembali ke sistem tanpa harus melalui proses login normal. Dengan cara ini, hacker dapat mempertahankan akses meskipun password administrator sudah diganti.
Beberapa lokasi yang perlu diperiksa antara lain:
-
Folder utama website.
-
Folder upload.
-
Folder plugin dan tema.
-
File konfigurasi seperti
.env. -
File
.htaccess. -
File PHP yang memiliki nama tidak biasa.
-
Cron job atau scheduled task pada server.
Apa yang harus dilakukan?
-
Periksa perubahan file berdasarkan waktu modifikasi.
-
Bandingkan file website dengan versi asli dari pengembang.
-
Periksa access log dan authentication log.
-
Periksa cron job yang tidak dikenal.
-
Lakukan pemindaian backdoor dan malware.
Jangan langsung menghapus file yang mencurigakan tanpa melakukan pemeriksaan terlebih dahulu. Beberapa file mungkin merupakan bagian dari sistem yang sah. Sebaiknya buat backup sebelum melakukan perubahan.
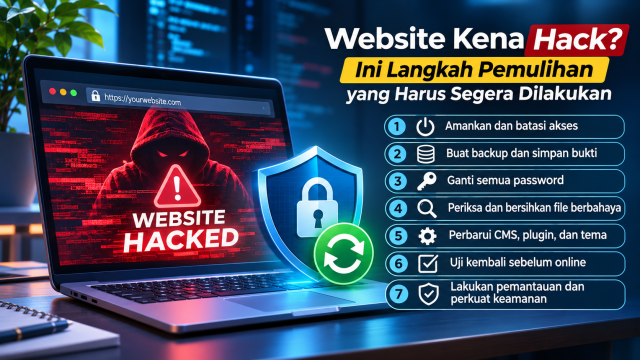
Apa yang Harus Dilakukan Jika Website Terbukti Diretas?
Jika Anda menemukan satu atau beberapa tanda di atas, jangan langsung panik. Namun, jangan pula menganggapnya sebagai masalah kecil.
Berikut beberapa langkah awal yang dapat dilakukan:
1. Lakukan Backup
Sebelum melakukan perbaikan, simpan salinan file website, database, dan log yang tersedia. Backup ini dapat membantu proses investigasi.
2. Batasi Akses yang Mencurigakan
Jika serangan masih berlangsung, pertimbangkan untuk membatasi akses website atau mengaktifkan maintenance mode. Untuk insiden serius, isolasi sistem yang terdampak agar serangan tidak menyebar.
3. Ganti Password dan Kredensial
Ganti password administrator, hosting, database, FTP/SFTP, SSH, serta layanan lain yang berhubungan dengan website. Lakukan dari perangkat yang dipastikan aman.
4. Periksa dan Bersihkan Malware
Gunakan alat pemindaian keamanan untuk menemukan file berbahaya. Pastikan tidak hanya menghapus gejalanya, tetapi juga menemukan sumber akses yang digunakan oleh hacker.
5. Perbarui Sistem
Pastikan CMS, framework, plugin, tema, library, dan komponen server menggunakan versi yang masih mendapatkan pembaruan keamanan.
6. Periksa Konfigurasi Server
Pastikan file sensitif seperti .env, .git, dan file konfigurasi lainnya tidak dapat diakses secara publik melalui browser.
7. Periksa Kembali Setelah Perbaikan
Lakukan pengujian ulang, periksa log, dan pastikan tidak ada aktivitas mencurigakan yang kembali muncul.
Jika Anda tidak memiliki pengalaman menangani insiden keamanan, sebaiknya minta bantuan administrator server atau tenaga profesional di bidang keamanan website.
Tips Mencegah Website Menjadi Target Hacker
Mencegah serangan jauh lebih baik daripada memperbaiki website setelah berhasil diretas. Ada beberapa kebiasaan sederhana yang dapat membantu meningkatkan keamanan website.
-
Gunakan password yang kuat dan berbeda untuk setiap layanan.
-
Aktifkan Two-Factor Authentication (2FA).
-
Selalu perbarui CMS, plugin, tema, dan framework.
-
Hapus plugin atau tema yang tidak digunakan.
-
Gunakan SSL/TLS untuk melindungi komunikasi data.
-
Lakukan backup secara berkala.
-
Batasi akses administrator sesuai kebutuhan.
-
Gunakan firewall dan sistem proteksi seperti Web Application Firewall (WAF).
-
Pantau aktivitas login dan perubahan file.
-
Pastikan konfigurasi server tidak membuka akses ke file sensitif.
Keamanan website bukan pekerjaan yang selesai hanya dengan satu kali konfigurasi. Dibutuhkan pemantauan dan pemeliharaan secara berkala.
Kesimpulan
Website yang diretas tidak selalu menunjukkan tanda-tanda yang terlihat secara langsung. Bahkan, beberapa serangan sengaja dirancang agar berjalan secara diam-diam tanpa diketahui oleh pemilik website.
Mulai dari munculnya konten asing, redirect mencurigakan, akun administrator tidak dikenal, penggunaan resource server yang tidak normal, hingga perubahan file tanpa izin merupakan beberapa tanda yang perlu diperhatikan.
Jangan menunggu sampai data pelanggan bocor atau website tidak bisa diakses untuk mulai memikirkan keamanan.
Jika Anda mengelola website untuk bisnis atau perusahaan, pastikan keamanan menjadi bagian dari pemeliharaan rutin. Website yang cepat dan menarik memang penting, tetapi website yang aman jauh lebih penting untuk menjaga kepercayaan pengunjung dan pelanggan.