SQL Injection: Pengertian, Risiko, dan Cara Mencegahnya pada Website
Keamanan website merupakan salah satu hal penting yang tidak boleh diabaikan dalam proses pengembangan aplikasi. Selain memastikan website berjalan dengan baik dan memiliki tampilan menarik, developer juga harus memastikan bahwa data pengguna dan sistem di dalamnya terlindungi dari berbagai ancaman keamanan.
Salah satu jenis serangan yang cukup dikenal dalam dunia keamanan aplikasi web adalah SQL Injection.
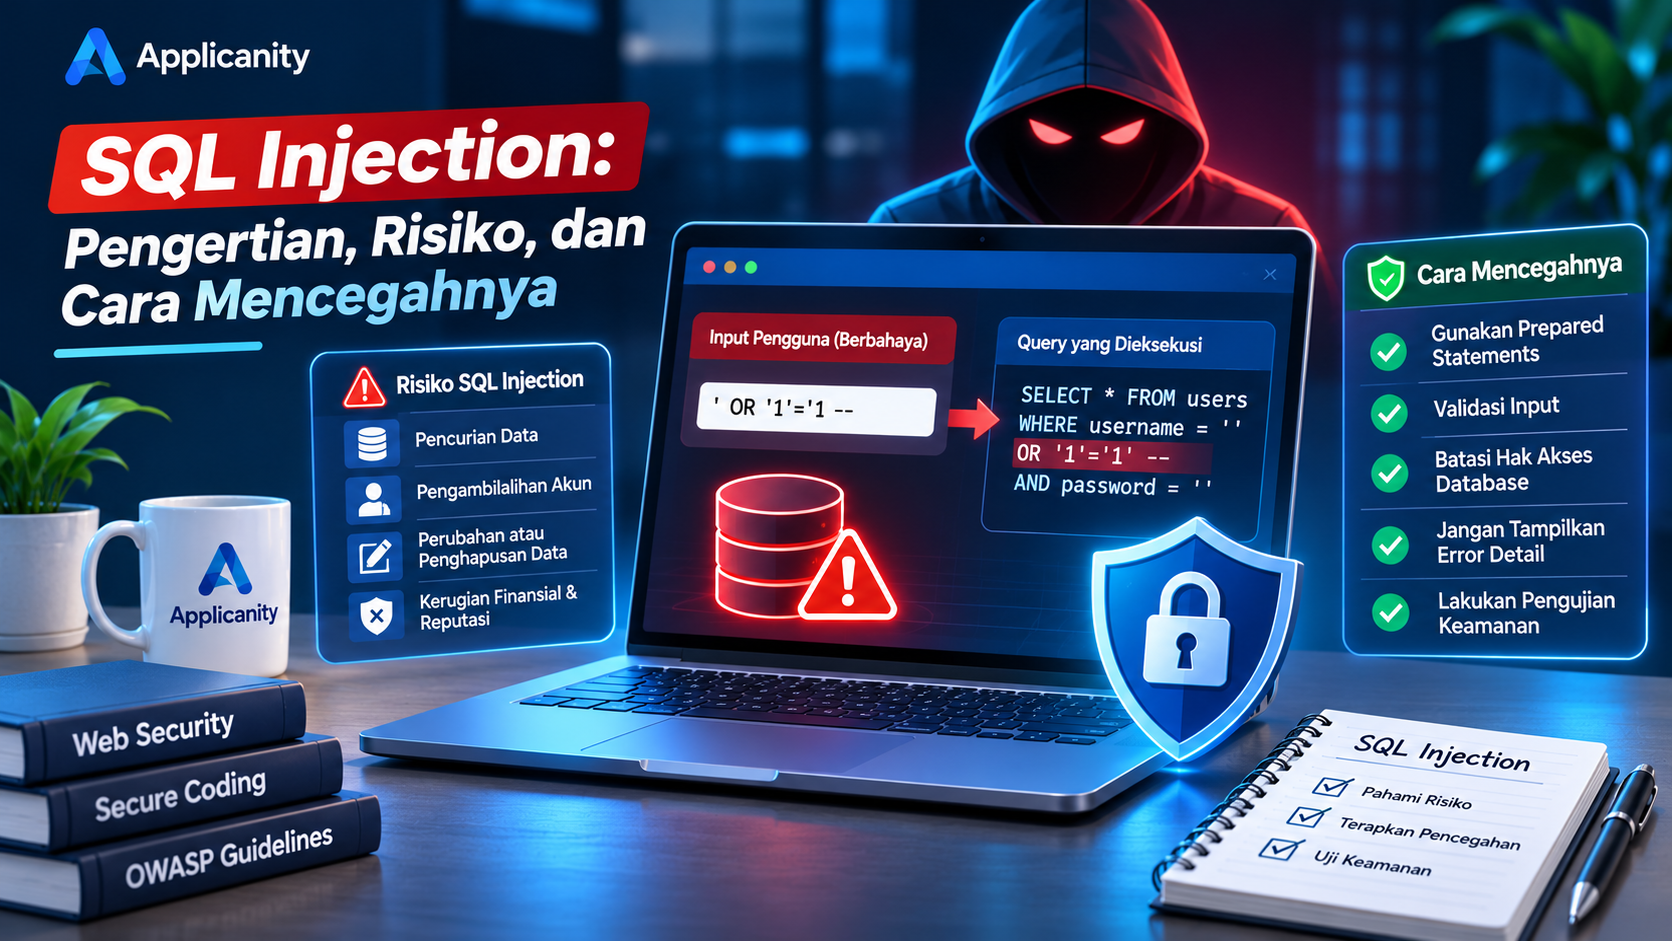
SQL Injection merupakan teknik serangan yang memanfaatkan kelemahan dalam cara sebuah aplikasi berkomunikasi dengan database. Jika sebuah website tidak memiliki perlindungan yang baik, penyerang dapat mencoba memanipulasi perintah SQL yang dijalankan oleh aplikasi.
Dampaknya bisa sangat serius, mulai dari pencurian informasi pengguna, perubahan data, hingga pengambilalihan akses terhadap database.
Masalah ini sebenarnya dapat dicegah dengan menerapkan praktik pengembangan yang aman sejak awal. Oleh karena itu, penting bagi setiap developer untuk memahami bagaimana SQL Injection bekerja dan bagaimana cara melindungi aplikasi dari serangan tersebut.
Dalam artikel ini, kita akan membahas pengertian SQL Injection, cara kerjanya, risiko yang ditimbulkan, serta langkah-langkah pencegahannya.
1. Apa Itu SQL Injection?
SQL Injection atau sering disingkat SQLi adalah salah satu jenis serangan keamanan pada aplikasi yang menggunakan database SQL.
Serangan ini terjadi ketika penyerang mencoba memasukkan perintah atau bagian dari perintah SQL melalui input pengguna, kemudian aplikasi menjalankan perintah tersebut tanpa melakukan perlindungan yang memadai.
Untuk memahami SQL Injection, kita perlu mengetahui terlebih dahulu apa itu SQL.
SQL (Structured Query Language) merupakan bahasa yang digunakan untuk mengelola dan mengambil data dari database. Beberapa database yang menggunakan SQL antara lain:
-
MySQL
-
PostgreSQL
-
Microsoft SQL Server
-
MariaDB
-
Oracle Database
Sebagai contoh, ketika pengguna melakukan login ke sebuah website, aplikasi biasanya menjalankan query untuk mencari akun berdasarkan username atau email yang dimasukkan.
Jika aplikasi menggabungkan input pengguna secara langsung ke dalam query SQL, penyerang dapat mencoba mengubah maksud dari perintah tersebut.
Inilah yang menjadi dasar terjadinya SQL Injection.
2. Bagaimana SQL Injection Bekerja?
SQL Injection biasanya memanfaatkan aplikasi yang tidak memisahkan data pengguna dengan perintah SQL secara benar.
Misalnya, sebuah aplikasi PHP memiliki fitur login yang menggunakan query seperti berikut:
<?php

$username = $_POST['username'];
$password = $_POST['password'];

$sql = "SELECT * FROM users
        WHERE username = '$username'
        AND password = '$password'";

$result = mysqli_query($connection, $sql);
Pada contoh tersebut, nilai username dan password langsung digabungkan ke dalam query SQL.
Masalahnya, aplikasi tidak memiliki pemisahan yang jelas antara perintah SQL dan data yang berasal dari pengguna.
Jika seseorang memasukkan karakter atau ekspresi SQL tertentu, struktur query yang dijalankan dapat berubah dari yang seharusnya.
Sebagai ilustrasi, query yang awalnya hanya bertujuan mencari akun berdasarkan username dan password dapat dimanipulasi sehingga kondisi pemeriksaannya tidak lagi berjalan sesuai tujuan awal.
Hal inilah yang memungkinkan penyerang mencoba melewati proses autentikasi atau mengakses data yang seharusnya tidak dapat mereka lihat.
Mengapa hal ini bisa terjadi?
Karena aplikasi memperlakukan input pengguna sebagai bagian dari perintah SQL, bukan sebagai data biasa.
Oleh sebab itu, developer harus memastikan bahwa input pengguna tidak dapat mengubah struktur query yang dijalankan oleh database.
3. Jenis-Jenis SQL Injection
SQL Injection memiliki beberapa jenis dengan cara kerja yang berbeda. Berikut beberapa jenis yang perlu diketahui oleh developer.
A. In-Band SQL Injection
In-Band SQL Injection merupakan jenis serangan ketika penyerang menggunakan saluran komunikasi yang sama untuk mengirimkan perintah dan menerima hasilnya.
Jenis ini relatif mudah dipahami karena hasil manipulasi query dapat terlihat langsung melalui respons aplikasi.
Beberapa bentuknya antara lain:
Union-Based SQL Injection
Teknik ini memanfaatkan operator UNION pada SQL untuk mencoba menggabungkan hasil dari beberapa query menjadi satu hasil.
Jika aplikasi memiliki kelemahan, penyerang mungkin dapat mengakses informasi dari tabel lain yang seharusnya tidak ditampilkan.
Error-Based SQL Injection
Teknik ini memanfaatkan pesan kesalahan database yang ditampilkan oleh aplikasi.
Pesan error yang terlalu detail terkadang dapat memberikan informasi mengenai struktur database, nama tabel, atau jenis database yang digunakan.
B. Blind SQL Injection
Blind SQL Injection terjadi ketika aplikasi tidak menampilkan hasil query atau pesan error secara langsung, tetapi masih memberikan respons yang dapat diamati.
Penyerang mencoba menyimpulkan informasi berdasarkan perbedaan respons aplikasi.
Beberapa bentuknya adalah:
Boolean-Based Blind SQL Injection
Teknik ini memanfaatkan perbedaan respons aplikasi ketika sebuah kondisi bernilai benar atau salah.
Misalnya, aplikasi memberikan tampilan yang berbeda ketika kondisi tertentu terpenuhi dibandingkan ketika kondisi tersebut tidak terpenuhi.
Time-Based Blind SQL Injection
Teknik ini memanfaatkan waktu respons database.
Penyerang mencoba mengamati apakah sebuah permintaan menyebabkan database memberikan respons lebih lambat berdasarkan kondisi tertentu.
C. Out-of-Band SQL Injection
Out-of-Band SQL Injection merupakan jenis serangan yang memanfaatkan saluran komunikasi lain untuk mendapatkan informasi dari database.
Teknik ini biasanya bergantung pada fitur tertentu dari database dan konfigurasi jaringan yang memungkinkan komunikasi keluar.
Jenis ini tidak selalu dapat dilakukan karena membutuhkan kondisi lingkungan yang mendukung.
4. Apa Risiko SQL Injection bagi Website?
SQL Injection bukan sekadar masalah teknis yang hanya perlu diperhatikan oleh developer. Serangan ini dapat memberikan dampak langsung terhadap pemilik website, perusahaan, dan pengguna.
Berikut beberapa risiko yang dapat terjadi.
A. Pencurian Data Pengguna
Salah satu risiko paling serius adalah pencurian informasi yang tersimpan di database.
Data tersebut dapat berupa:
-
Nama pengguna.
-
Alamat email.
-
Nomor telepon.
-
Informasi profil.
-
Riwayat transaksi.
-
Informasi bisnis yang bersifat rahasia.
Jika database menyimpan informasi sensitif dan berhasil diakses oleh pihak yang tidak berwenang, privasi pengguna dapat terancam.
B. Pengambilalihan Akun
SQL Injection dapat dimanfaatkan untuk mencoba mengakses informasi autentikasi atau memanipulasi proses login pada aplikasi yang rentan.
Jika penyerang berhasil mendapatkan akses terhadap akun tertentu, mereka mungkin dapat melakukan tindakan atas nama pemilik akun tersebut.
Pada website dengan akses administrator, dampaknya dapat menjadi lebih serius.
C. Perubahan atau Penghapusan Data
Tidak semua serangan SQL Injection bertujuan mencuri data.
Dalam kondisi tertentu, penyerang dapat mencoba mengubah atau menghapus informasi di dalam database.
Contohnya:
-
Mengubah informasi profil pengguna.
-
Menghapus data produk.
-
Mengubah harga barang.
-
Menghapus riwayat transaksi.
-
Merusak data operasional perusahaan.
Hal ini dapat mengganggu operasional bisnis dan menyebabkan kerugian finansial.
D. Kebocoran Informasi Database
Pesan error yang terlalu detail dapat memberikan informasi penting mengenai struktur database.
Misalnya, nama tabel, nama kolom, jenis database, atau bagian dari query yang sedang dijalankan.
Informasi tersebut dapat membantu penyerang memahami sistem dan mencari kelemahan lainnya.
E. Kerugian Finansial dan Reputasi
Jika sebuah website mengalami kebocoran data, perusahaan tidak hanya menghadapi masalah teknis.
Pemilik bisnis juga dapat menghadapi:
-
Hilangnya kepercayaan pelanggan.
-
Gangguan operasional.
-
Biaya pemulihan sistem.
-
Potensi kewajiban hukum.
-
Kerugian finansial.
-
Kerusakan reputasi perusahaan.
Karena itu, keamanan database harus menjadi bagian penting dari strategi keamanan bisnis.
5. Cara Mencegah SQL Injection
Kabar baiknya, SQL Injection termasuk jenis serangan yang dapat dicegah dengan menerapkan praktik pengembangan aplikasi yang benar.
Berikut beberapa langkah yang dapat dilakukan oleh developer.
A. Gunakan Prepared Statements
Prepared statements merupakan salah satu metode paling efektif untuk mencegah SQL Injection.
Metode ini memisahkan struktur perintah SQL dari data yang dimasukkan pengguna.
Dengan begitu, input pengguna akan diperlakukan sebagai nilai data, bukan sebagai bagian dari perintah SQL.
Contoh menggunakan PHP PDO:
<?php

$username = $_POST['username'] ?? '';

$stmt = $pdo->prepare(
    "SELECT * FROM users WHERE username = :username"
);

$stmt->execute([
    'username' => $username
]);

$user = $stmt->fetch();
Pada contoh tersebut, query SQL disiapkan terlebih dahulu menggunakan placeholder :username.
Nilai username kemudian dikirim secara terpisah melalui execute().
Dengan cara ini, input pengguna tidak dapat mengubah struktur query seperti pada contoh sebelumnya.
Jika menggunakan MySQLi, developer juga dapat menggunakan prepared statements:
<?php

$username = $_POST['username'] ?? '';

$stmt = $connection->prepare(
    "SELECT * FROM users WHERE username = ?"
);

$stmt->bind_param("s", $username);

$stmt->execute();

$result = $stmt->get_result();
Biasakan menggunakan prepared statements setiap kali memasukkan data pengguna ke dalam query SQL.
B. Lakukan Validasi Input
Validasi input bertujuan memastikan bahwa data yang diterima aplikasi sesuai dengan format yang diharapkan.
Contohnya:
-
Email harus memiliki format email yang valid.
-
Nomor telepon hanya menerima karakter yang sesuai.
-
ID pengguna harus berupa angka positif.
-
Tanggal harus menggunakan format yang benar.
-
Panjang teks tidak boleh melebihi batas yang ditentukan.
Contoh validasi sederhana menggunakan PHP:
<?php

$userId = filter_input(
    INPUT_GET,
    'id',
    FILTER_VALIDATE_INT
);

if ($userId === false || $userId === null || $userId <= 0) {
    die("ID tidak valid");
}
Validasi input membantu menjaga kualitas data dan mengurangi kemungkinan input yang tidak sesuai digunakan oleh aplikasi.
Namun, perlu diingat bahwa validasi saja tidak cukup untuk mencegah SQL Injection. Tetap gunakan prepared statements ketika berinteraksi dengan database.
C. Batasi Hak Akses Database
Jangan menggunakan akun database dengan hak akses administrator untuk semua kebutuhan aplikasi.
Jika website hanya membutuhkan akses membaca dan mengubah data tertentu, berikan hak akses sesuai kebutuhan tersebut.
Prinsip ini dikenal sebagai Principle of Least Privilege.
Artinya, setiap pengguna atau aplikasi hanya diberikan hak akses minimum yang diperlukan untuk menjalankan tugasnya.
Contohnya:
-
Aplikasi website tidak selalu membutuhkan hak akses untuk membuat database baru.
-
Akun yang hanya membaca data tidak perlu mendapatkan hak untuk menghapus tabel.
-
Akun khusus backup sebaiknya memiliki hak akses yang sesuai dengan proses backup.
Dengan membatasi hak akses, dampak yang mungkin terjadi ketika aplikasi berhasil diserang dapat dikurangi.
D. Jangan Menampilkan Error Database Secara Detail
Ketika terjadi kesalahan pada database, hindari menampilkan informasi teknis secara langsung kepada pengunjung.
Contoh informasi yang sebaiknya tidak ditampilkan:
-
SQL query yang sedang dijalankan.
-
Nama tabel dan kolom database.
-
Lokasi file konfigurasi.
-
Informasi username database.
-
Detail struktur server.
Gunakan pesan umum seperti:
"Terjadi kesalahan pada sistem. Silakan coba kembali beberapa saat lagi."
Simpan detail error ke dalam log internal agar developer tetap dapat melakukan pemeriksaan.
E. Gunakan ORM atau Query Builder
ORM (Object-Relational Mapping) dan Query Builder membantu developer berinteraksi dengan database melalui struktur yang lebih terorganisir.
Beberapa framework yang menyediakan fitur tersebut antara lain:
-
Laravel Eloquent.
-
Yii2 Active Record.
-
Symfony Doctrine.
-
Django ORM.
-
Sequelize untuk Node.js.
Contoh menggunakan Laravel Eloquent:
<?php

$user = User::where(
    'email',
    $request->email
)->first();
Dengan menggunakan fitur query yang benar, framework akan membantu mengelola parameter query secara aman.
Namun, penggunaan ORM tidak otomatis menjamin aplikasi bebas SQL Injection. Developer tetap harus berhati-hati ketika menggunakan raw query, query yang dirangkai secara manual, atau fitur yang memasukkan input pengguna langsung ke dalam SQL.
F. Hindari Menggabungkan Input Pengguna ke dalam SQL
Jangan membuat query dengan cara menggabungkan string yang berasal dari pengguna secara langsung.
Contoh yang berisiko:
<?php

$sql = "SELECT * FROM products
        WHERE name = '$productName'";
Jika membutuhkan query dinamis, gunakan parameter binding untuk nilai data.
Untuk nama tabel, nama kolom, atau bagian SQL yang tidak dapat diwakili oleh parameter biasa, gunakan daftar pilihan yang sudah ditentukan oleh developer (allowlist).
Contohnya, jika pengguna dapat memilih kolom pengurutan produk, batasi pilihan hanya pada kolom yang memang diperbolehkan seperti name, price, atau created_at.
G. Lakukan Pengujian Keamanan
Jangan hanya menguji apakah fitur website berjalan sesuai kebutuhan. Developer juga perlu memastikan aplikasi tidak memiliki celah keamanan.
Beberapa hal yang dapat dilakukan:
-
Lakukan pengujian keamanan pada formulir login.
-
Periksa seluruh fitur pencarian.
-
Periksa formulir input dan filter data.
-
Lakukan pengujian terhadap query database.
-
Gunakan tool pengujian keamanan seperti OWASP ZAP.
-
Lakukan code review sebelum aplikasi dipublikasikan.
Pengujian harus dilakukan pada sistem yang dimiliki atau sistem yang secara resmi memberikan izin pengujian.
6. Bagaimana Cara Mengetahui Website Rentan SQL Injection?
Tidak semua website yang mengalami masalah SQL Injection akan menunjukkan tanda-tanda yang mudah dikenali.
Namun, ada beberapa hal yang dapat menjadi indikasi bahwa aplikasi perlu diperiksa lebih lanjut.
A. Muncul Pesan Error Database
Jika website menampilkan pesan error database ketika pengguna memasukkan data tertentu, developer perlu memeriksa bagaimana input tersebut diproses.
Pesan error yang menampilkan informasi teknis dapat menunjukkan bahwa aplikasi belum menangani kesalahan dengan baik.
B. Hasil Pencarian Tidak Normal
Jika fitur pencarian memberikan hasil yang tidak sesuai dengan input pengguna, periksa apakah query dibangun dengan aman.
C. Aktivitas Database Tidak Biasa
Pantau log database untuk menemukan aktivitas yang tidak biasa, seperti query yang tidak dikenal, percobaan akses berulang, atau penggunaan database yang meningkat secara tidak wajar.
D. Hasil Pengujian Keamanan Menunjukkan Kerentanan
Gunakan alat pengujian keamanan aplikasi untuk membantu menemukan potensi masalah pada endpoint yang menerima input pengguna.
Salah satu referensi yang dapat digunakan adalah OWASP Web Security Testing Guide.
Penting untuk diingat bahwa tidak ditemukannya tanda-tanda tersebut bukan berarti website pasti aman. Pemeriksaan kode dan pengujian keamanan tetap diperlukan.
7. Gunakan OWASP sebagai Referensi Keamanan Website
OWASP (Open Worldwide Application Security Project) merupakan organisasi yang menyediakan berbagai panduan dan referensi untuk meningkatkan keamanan aplikasi.
Salah satu referensi yang populer adalah OWASP Top 10, yaitu daftar kategori risiko keamanan aplikasi web yang perlu diperhatikan oleh developer.
SQL Injection termasuk dalam kategori Injection pada OWASP Top 10 versi 2021. Dalam OWASP Top 10 versi 2025, risiko injection juga dibahas dalam kategori Security Misconfiguration? Tidak, kategori injection tetap menjadi bagian dari pembahasan keamanan aplikasi melalui referensi dan panduan OWASP.
Developer dapat memanfaatkan dokumentasi OWASP untuk mempelajari berbagai jenis serangan, praktik secure coding, dan metode pengujian keamanan.
Beberapa referensi yang dapat dipelajari:
-
OWASP Top 10.
-
OWASP SQL Injection Prevention Cheat Sheet.
-
OWASP Web Security Testing Guide.
-
OWASP Application Security Verification Standard (ASVS).
Memahami standar keamanan seperti OWASP dapat membantu developer membangun aplikasi yang lebih aman dan terstruktur.
Kesimpulan
SQL Injection merupakan salah satu ancaman keamanan yang perlu dipahami oleh setiap developer yang bekerja dengan database.
Serangan ini terjadi ketika aplikasi tidak memisahkan input pengguna dengan perintah SQL secara benar. Jika berhasil dimanfaatkan, SQL Injection dapat menyebabkan pencurian data, pengambilalihan akun, perubahan informasi, hingga kerusakan database.
Namun, risiko tersebut dapat dikurangi dengan menerapkan praktik pengembangan yang aman.
Gunakan prepared statements, lakukan validasi input, batasi hak akses database, hindari menampilkan error teknis kepada pengunjung, dan lakukan pengujian keamanan secara berkala.
Hal terpenting yang perlu diingat adalah keamanan bukan fitur tambahan yang hanya perlu dipikirkan setelah website selesai dibuat. Keamanan harus menjadi bagian dari setiap tahap pengembangan aplikasi.
Dengan menerapkan secure coding sejak awal, developer dapat membangun website yang lebih aman, stabil, dan dapat dipercaya oleh pengguna.
Bangun Website yang Aman Bersama Applicanity
Applicanity membantu bisnis membangun website dan aplikasi dengan memperhatikan kualitas pengembangan, performa, serta keamanan sistem.
Kami percaya bahwa website yang baik bukan hanya website yang memiliki tampilan menarik dan fitur lengkap, tetapi juga memiliki fondasi teknis yang kuat untuk melindungi data dan mendukung kebutuhan bisnis dalam jangka panjang.
Kunjungi Applicanity untuk mengetahui lebih lanjut mengenai layanan pengembangan website dan solusi digital kami.