XSS Attack: Bagaimana Serangan Ini Terjadi pada Website?
Website modern tidak hanya menampilkan informasi, tetapi juga memungkinkan pengguna berinteraksi melalui berbagai fitur, seperti formulir komentar, kolom pencarian, halaman profil, dan sistem login.
Fitur-fitur tersebut membuat website menjadi lebih dinamis dan mudah digunakan. Namun, setiap fitur yang menerima data dari pengguna juga dapat menjadi celah keamanan jika tidak dikelola dengan benar.
Salah satu ancaman keamanan yang sering ditemukan pada aplikasi web adalah Cross-Site Scripting (XSS).
XSS merupakan jenis serangan yang memungkinkan penyerang menyisipkan kode berbahaya, biasanya JavaScript, ke dalam halaman website. Jika kode tersebut berhasil dijalankan oleh browser pengunjung, penyerang dapat menyalahgunakan sesi pengguna, mengambil informasi tertentu, atau memanipulasi tampilan halaman website.
Masalahnya, serangan ini tidak selalu terlihat mencurigakan. Sebuah komentar, pesan, atau tautan yang tampak biasa saja bisa menjadi media untuk menjalankan kode berbahaya.
Dalam artikel ini, kita akan membahas apa itu XSS, bagaimana serangan ini terjadi, jenis-jenisnya, dampak yang ditimbulkan, dan cara melindungi website dari serangan XSS.
1. Apa Itu XSS (Cross-Site Scripting)?
Cross-Site Scripting atau XSS adalah kerentanan keamanan pada aplikasi web yang memungkinkan penyerang memasukkan kode berbahaya ke dalam halaman website yang kemudian dijalankan oleh browser pengguna lain.
Serangan ini umumnya memanfaatkan kelemahan dalam proses pengolahan dan penampilan data yang berasal dari pengguna.
Untuk memahami XSS, kita perlu mengetahui bagaimana sebuah website menampilkan data.
Misalnya, sebuah website memiliki fitur komentar. Pengunjung dapat menulis komentar, kemudian website menyimpan dan menampilkan komentar tersebut kepada pengunjung lainnya.
Jika website tidak memproses data dengan aman, seseorang dapat memasukkan kode HTML atau JavaScript sebagai komentar. Ketika pengunjung lain membuka halaman tersebut, browser mungkin akan menjalankan kode yang disisipkan.
Sebagai contoh, kode berikut merupakan JavaScript sederhana:
alert('Website ini memiliki celah XSS!');
Jika kode tersebut dimasukkan ke dalam halaman dan browser memperlakukannya sebagai JavaScript, sebuah kotak peringatan akan muncul.
Contoh tersebut hanya digunakan untuk menjelaskan cara kerja XSS. Dalam serangan sebenarnya, kode yang disisipkan dapat memiliki tujuan yang lebih berbahaya.
Mengapa disebut Cross-Site Scripting?
Istilah ini digunakan karena penyerang menyisipkan skrip ke dalam halaman website sehingga skrip tersebut dijalankan dalam konteks website yang sedang dikunjungi korban.
XSS bukan berarti penyerang harus mengambil alih server secara langsung. Serangan ini sering kali bekerja melalui browser pengunjung website.
2. Bagaimana Serangan XSS Terjadi?
Pada dasarnya, XSS terjadi ketika website menerima data dari pengguna, kemudian menampilkan data tersebut tanpa pengolahan yang sesuai.
Berikut gambaran sederhana proses terjadinya serangan XSS:
-
Penyerang menemukan fitur website yang menerima input, seperti komentar atau formulir.
-
Penyerang memasukkan kode yang berisi skrip berbahaya.
-
Website menyimpan atau meneruskan input tersebut tanpa perlindungan yang memadai.
-
Pengunjung lain membuka halaman yang menampilkan input tersebut.
-
Browser menjalankan skrip yang disisipkan karena halaman tidak menangani input tersebut dengan aman.
-
Skrip dapat melakukan tindakan tertentu sesuai dengan konteks dan izin yang dimiliki halaman.
Sebagai contoh, bayangkan sebuah website memiliki fitur komentar yang menggunakan PHP.
Berikut contoh kode yang tidak aman:
<?php

$comment = $_POST['comment'];

echo "<div class='comment'>";
echo $comment;
echo "</div>";

?>
Pada kode tersebut, isi komentar langsung ditampilkan menggunakan echo.
Masalahnya, aplikasi tidak melakukan encoding terhadap data sebelum memasukkannya ke dalam HTML.
Jika seseorang memasukkan kode HTML atau JavaScript, browser dapat menganggapnya sebagai bagian dari halaman yang harus diproses.
Contohnya, seseorang dapat memasukkan kode uji berikut:
<script>
    alert('XSS Detected!');
</script>
Jika website menampilkan input tersebut tanpa perlindungan, browser dapat menjalankan JavaScript di dalam halaman.
Sebaliknya, kode PHP yang lebih aman dapat ditulis seperti berikut:
<?php

$comment = $_POST['comment'] ?? '';

echo "<div class='comment'>";
echo htmlspecialchars(
    $comment,
    ENT_QUOTES | ENT_SUBSTITUTE,
    'UTF-8'
);
echo "</div>";

?>
Fungsi htmlspecialchars() mengubah karakter khusus HTML menjadi bentuk yang aman untuk ditampilkan sebagai teks.
Dengan begitu, browser tidak memperlakukan input pengguna sebagai kode HTML atau JavaScript yang harus dijalankan.
Perlu diingat bahwa contoh tersebut berlaku untuk data yang ditampilkan sebagai teks di dalam HTML. Jika data dimasukkan ke dalam JavaScript, URL, atribut HTML, atau konteks lainnya, teknik encoding yang digunakan harus disesuaikan dengan konteks tersebut.
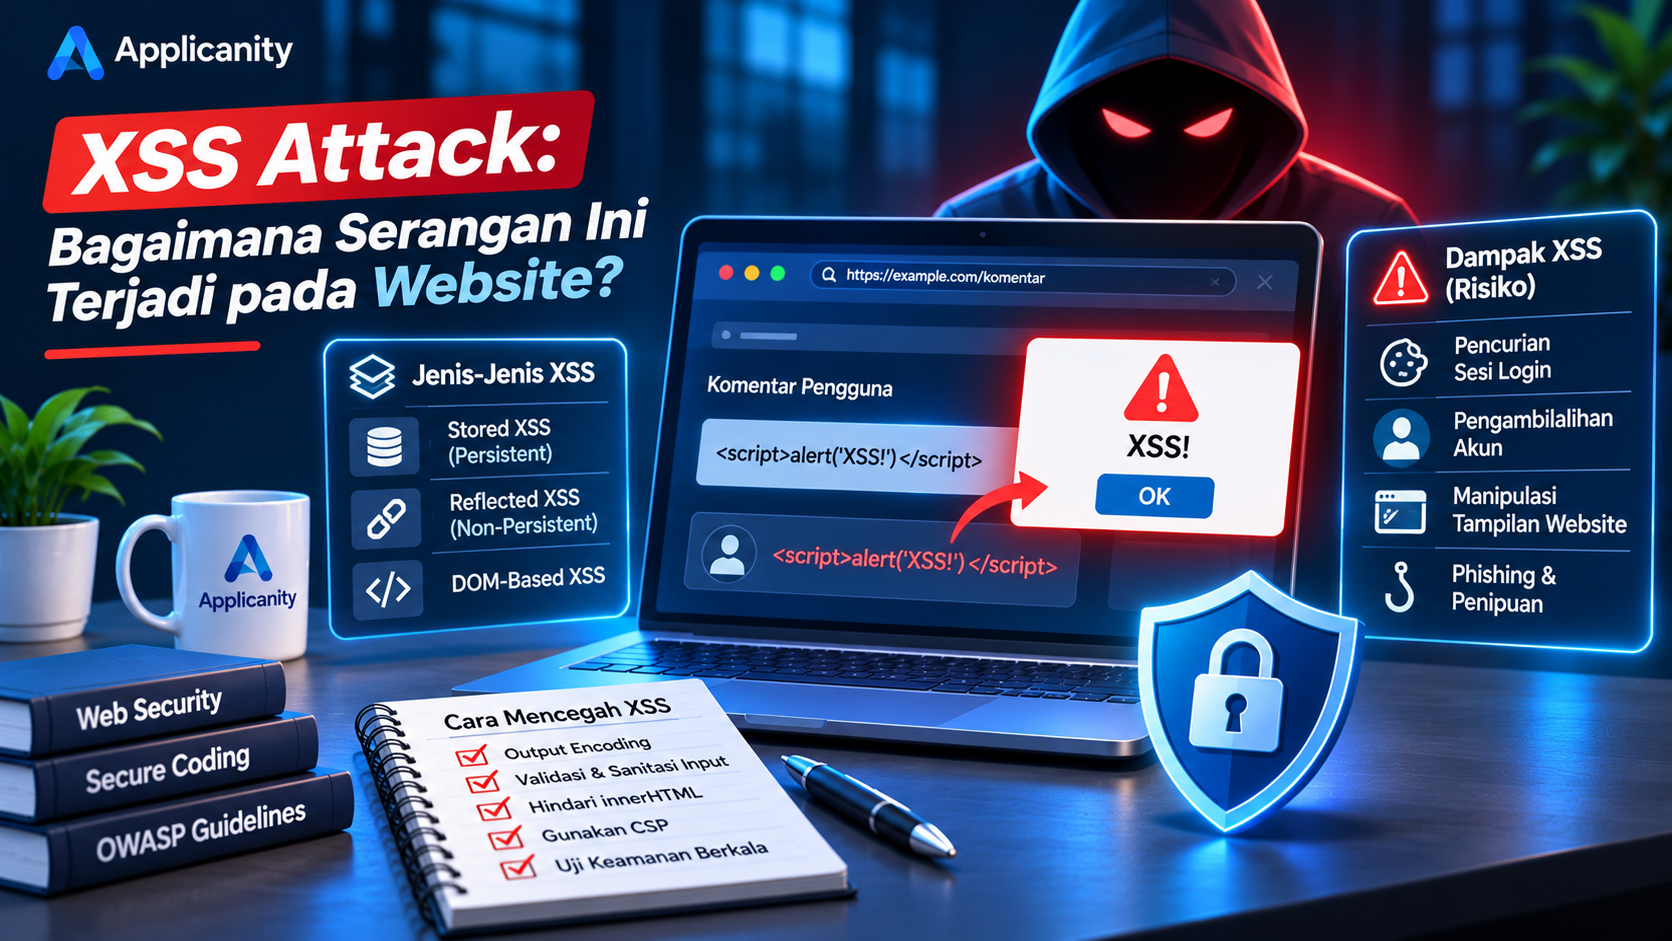
3. Jenis-Jenis Serangan XSS
Serangan XSS memiliki beberapa jenis berdasarkan cara kode berbahaya dimasukkan dan bagaimana kode tersebut dijalankan.
Secara umum, terdapat tiga jenis XSS yang perlu diketahui oleh developer.
A. Stored XSS (Persistent XSS)
Stored XSS adalah jenis serangan ketika kode berbahaya disimpan terlebih dahulu di dalam server atau database, kemudian ditampilkan kepada pengunjung website.
Jenis ini sering dianggap berbahaya karena kode yang disisipkan dapat dijalankan berulang kali oleh pengguna yang membuka halaman terkait.
Contohnya, sebuah website memiliki fitur komentar yang memungkinkan pengunjung memberikan pendapat.
Penyerang memasukkan konten yang berisi skrip berbahaya. Jika website menyimpan komentar tersebut tanpa perlindungan, kode itu akan tetap berada di database.
Ketika pengunjung lain membuka halaman komentar, browser dapat menjalankan skrip tersebut.
Beberapa fitur website yang berpotensi menjadi target Stored XSS antara lain:
-
Kolom komentar.
-
Forum diskusi.
-
Pesan pengguna.
-
Profil pengguna.
-
Ulasan produk.
-
Konten artikel yang dibuat pengguna.
Contoh kasus:
Sebuah website toko online menyediakan fitur ulasan produk. Pengguna dapat memberikan penilaian dan menulis komentar.
Jika sistem tidak mengamankan konten yang dimasukkan, penyerang dapat menyisipkan kode berbahaya melalui ulasan tersebut.
Setiap pengunjung yang membuka halaman produk berpotensi terkena dampaknya.
B. Reflected XSS (Non-Persistent XSS)
Reflected XSS adalah serangan yang terjadi ketika data dari sebuah permintaan pengguna langsung dikembalikan oleh server ke dalam halaman website tanpa pengolahan yang aman.
Berbeda dengan Stored XSS, kode berbahaya pada jenis ini biasanya tidak disimpan secara permanen di database.
Serangan ini sering memanfaatkan URL atau parameter tertentu yang ditampilkan kembali oleh website.
Contohnya, sebuah website memiliki fitur pencarian:
https://example.com/search?q=website
Website kemudian menampilkan kata yang dicari oleh pengguna.
Jika parameter pencarian ditampilkan langsung tanpa encoding yang sesuai, penyerang dapat membuat tautan yang berisi input berbahaya.
Ketika korban membuka tautan tersebut, server dapat mengembalikan input ke halaman dan menyebabkan browser menjalankan skrip.
Reflected XSS sering memanfaatkan tautan yang dikirim melalui:
-
Email.
-
Pesan pribadi.
-
Media sosial.
-
Forum online.
-
Website yang memiliki fitur pencarian atau parameter URL.
Karena serangan ini bergantung pada permintaan yang dibuat oleh korban, penyerang biasanya perlu membuat korban membuka tautan tertentu.
C. DOM-Based XSS
DOM-Based XSS merupakan jenis serangan yang terjadi ketika JavaScript pada sisi browser memproses data yang tidak tepercaya secara tidak aman.
DOM adalah singkatan dari Document Object Model. Secara sederhana, DOM merupakan struktur yang digunakan browser untuk merepresentasikan elemen-elemen HTML pada sebuah halaman website.
Berbeda dengan dua jenis sebelumnya, DOM-Based XSS dapat terjadi sepenuhnya di sisi browser tanpa harus melibatkan server untuk mengembalikan kode berbahaya.
Contoh kode JavaScript yang berisiko:
const params = new URLSearchParams(
    window.location.search
);

const name = params.get('name');

document.getElementById('greeting').innerHTML =
    'Hello ' + name;
Pada kode tersebut, nilai parameter name dari URL langsung dimasukkan ke dalam elemen HTML menggunakan innerHTML.
Jika nilai tersebut berisi HTML atau skrip berbahaya, browser dapat memprosesnya sebagai bagian dari halaman.
Contoh yang lebih aman:
const params = new URLSearchParams(
    window.location.search
);

const name = params.get('name');

document.getElementById('greeting').textContent =
    'Hello ' + name;
Perbedaannya terletak pada penggunaan textContent sebagai pengganti innerHTML.
textContent menampilkan data sebagai teks biasa, sehingga browser tidak memproses input tersebut sebagai HTML.
DOM-Based XSS sering ditemukan pada website yang banyak menggunakan JavaScript untuk mengubah konten halaman secara dinamis.
4. Apa Dampak Serangan XSS terhadap Website?
XSS bukan sekadar masalah tampilan website. Jika berhasil dimanfaatkan, serangan ini dapat memberikan dampak serius terhadap pengguna maupun pemilik website.
Berikut beberapa risiko yang dapat ditimbulkan.
A. Pencurian Informasi Pengguna
Skrip berbahaya dapat digunakan untuk mengakses informasi tertentu yang tersedia pada halaman website.
Misalnya, penyerang dapat mencoba mengambil informasi yang ditampilkan pada halaman, data formulir, atau informasi lain yang dapat diakses oleh JavaScript.
Informasi tersebut berpotensi disalahgunakan untuk berbagai tujuan, termasuk penipuan dan penyalahgunaan akun.
Namun, tidak semua informasi browser dapat diakses oleh JavaScript. Cookie yang memiliki atribut HttpOnly, misalnya, tidak dapat dibaca langsung melalui JavaScript.
B. Pencurian atau Penyalahgunaan Sesi Login
Salah satu risiko XSS adalah penyalahgunaan sesi pengguna yang sedang login.
Jika sebuah website tidak menerapkan perlindungan cookie dan pengelolaan sesi yang baik, penyerang mungkin dapat memanfaatkan sesi tersebut untuk melakukan tindakan sebagai pengguna yang menjadi korban.
Dampaknya dapat berupa akses tidak sah terhadap akun pengguna.
Risiko ini menjadi lebih serius jika korban merupakan administrator website.
C. Manipulasi Tampilan Website
XSS dapat digunakan untuk mengubah elemen atau tampilan halaman website yang sedang dibuka oleh korban.
Sebagai contoh:
-
Menampilkan pesan palsu.
-
Mengubah informasi yang ditampilkan.
-
Menyembunyikan konten tertentu.
-
Menampilkan formulir login palsu.
-
Mengarahkan pengguna ke halaman lain.
Manipulasi tersebut dapat membuat pengunjung percaya bahwa informasi palsu berasal dari website resmi.
D. Phishing dan Penipuan
Penyerang dapat memanfaatkan XSS untuk menampilkan konten palsu di dalam website yang dipercaya pengguna.
Misalnya, sebuah website menampilkan formulir login palsu yang menyerupai tampilan aslinya.
Pengunjung mungkin tidak menyadari bahwa formulir tersebut bukan bagian dari sistem yang sebenarnya.
Jika pengguna memasukkan informasi login, data tersebut berpotensi dikirim ke pihak yang tidak bertanggung jawab.
E. Penyalahgunaan Akun Administrator
Jika XSS berhasil menyerang pengguna dengan hak akses tinggi, seperti administrator, dampaknya dapat menjadi lebih luas.
Penyerang mungkin dapat memanfaatkan akses tersebut untuk menjalankan tindakan yang tersedia bagi akun administrator, misalnya mengubah konten atau pengaturan tertentu.
Hal ini menunjukkan bahwa XSS tidak hanya menjadi ancaman bagi pengunjung biasa, tetapi juga bagi pengelola website.
F. Menurunnya Kepercayaan Pengunjung
Website yang mengalami serangan keamanan dapat kehilangan kepercayaan pengunjung.
Pengguna mungkin merasa khawatir untuk mengakses website, membuat akun, atau melakukan transaksi.
Bagi bisnis, kondisi ini dapat menimbulkan:
-
Penurunan kepercayaan pelanggan.
-
Kerugian finansial.
-
Gangguan operasional.
-
Biaya pemulihan sistem.
-
Kerusakan reputasi perusahaan.
Karena itu, keamanan website harus menjadi bagian penting dari proses pengembangan aplikasi.
5. Bagaimana Cara Mencegah Serangan XSS?
Kabar baiknya, XSS dapat dicegah dengan menerapkan praktik pengembangan website yang aman.
Berikut beberapa langkah yang perlu diperhatikan oleh developer.
A. Lakukan Output Encoding
Output encoding merupakan salah satu cara paling penting untuk mencegah XSS.
Teknik ini dilakukan dengan mengubah karakter tertentu menjadi bentuk yang aman sebelum data ditampilkan kepada pengguna.
Sebagai contoh, karakter < dapat diubah menjadi <, sedangkan karakter > dapat diubah menjadi >.
Dengan begitu, browser akan menampilkan karakter tersebut sebagai teks, bukan memperlakukannya sebagai bagian dari tag HTML.
Contoh penggunaan PHP:
<?php

$userInput = $_POST['comment'] ?? '';

echo htmlspecialchars(
    $userInput,
    ENT_QUOTES | ENT_SUBSTITUTE,
    'UTF-8'
);

?>
Penggunaan htmlspecialchars() membantu melindungi output ketika data ditampilkan sebagai teks di dalam HTML.
Namun, perlu diperhatikan bahwa setiap konteks memiliki aturan encoding yang berbeda.
Contohnya:
-
HTML body membutuhkan HTML encoding.
-
Atribut HTML membutuhkan attribute encoding.
-
Nilai JavaScript membutuhkan JavaScript encoding yang sesuai.
-
URL membutuhkan URL encoding dan validasi skema URL.
Jangan menganggap satu fungsi encoding dapat digunakan untuk semua kondisi.
B. Validasi dan Sanitasi Input Pengguna
Setiap data yang diterima dari pengguna harus diperiksa sebelum diproses oleh aplikasi.
Validasi bertujuan memastikan data sesuai dengan format yang diharapkan.
Contohnya:
-
Nama hanya menerima karakter yang diperbolehkan.
-
Email harus memiliki format yang valid.
-
Nomor telepon mengikuti format tertentu.
-
Panjang komentar memiliki batas maksimal.
-
URL hanya menerima skema yang diperbolehkan.
Jika website mengizinkan pengguna memasukkan konten HTML, seperti artikel atau deskripsi dengan format tertentu, sanitasi HTML juga diperlukan.
Sanitasi berbeda dengan validasi. Sanitasi bertujuan menghapus atau membatasi elemen dan atribut HTML yang tidak aman.
Untuk kebutuhan tersebut, developer sebaiknya menggunakan library HTML sanitizer yang sudah teruji daripada membuat proses penyaringan HTML sendiri.
Hal penting yang perlu diingat adalah validasi input saja tidak cukup untuk mencegah XSS. Output encoding tetap diperlukan ketika data ditampilkan.
C. Hindari Penggunaan innerHTML untuk Data yang Tidak Tepercaya
Pada JavaScript, innerHTML memungkinkan developer memasukkan atau mengubah konten HTML pada suatu elemen.
Namun, penggunaan innerHTML menjadi berisiko jika nilai yang dimasukkan berasal dari pengguna atau sumber yang tidak tepercaya.
Contoh kode yang berisiko:
const comment = userInput;

document.getElementById('comment').innerHTML =
    comment;
Jika userInput berisi HTML berbahaya, browser dapat memprosesnya sebagai elemen halaman.
Gunakan textContent jika hanya ingin menampilkan teks:
const comment = userInput;

document.getElementById('comment').textContent =
    comment;
Dengan cara ini, konten akan diperlakukan sebagai teks biasa.
Jika aplikasi memang membutuhkan HTML dinamis, pastikan kontennya sudah melalui proses sanitasi menggunakan library yang tepercaya.
D. Gunakan Framework yang Memiliki Perlindungan XSS
Framework modern umumnya menyediakan mekanisme untuk membantu developer menghindari XSS.
Beberapa contoh teknologi yang dapat membantu antara lain:
-
Laravel Blade.
-
Yii2 HTML Helper.
-
React.
-
Vue.js.
-
Angular.
Sebagai contoh, Laravel Blade secara otomatis melakukan escaping terhadap output menggunakan sintaks:
{{ $userInput }}
Sementara itu, pada Yii2, developer dapat menggunakan HTML Helper:
<?= \yii\helpers\Html::encode($userInput) ?>
Pada React, data teks yang ditampilkan melalui JSX juga secara default di-escape:
function Comment({ message }) {
    return <p>{message}</p>;
}
Namun, developer tetap harus berhati-hati ketika menggunakan fitur yang melewati mekanisme escaping bawaan, seperti dangerouslySetInnerHTML pada React atau fitur raw HTML pada framework lainnya.
Penggunaan framework bukan berarti website otomatis bebas dari XSS. Developer tetap harus memahami cara kerja fitur yang digunakan.
E. Terapkan Content Security Policy (CSP)
Content Security Policy atau CSP merupakan mekanisme keamanan browser yang membantu membatasi sumber daya yang boleh dijalankan oleh sebuah halaman website.
Dengan CSP, pemilik website dapat menentukan sumber JavaScript, CSS, gambar, dan resource lainnya yang diizinkan.
Sebagai contoh, website dapat membatasi JavaScript agar hanya berasal dari sumber tertentu.
Contoh header CSP sederhana:
Content-Security-Policy: default-src 'self'; script-src 'self';
Konfigurasi tersebut membatasi sumber resource secara default ke origin website sendiri dan hanya mengizinkan skrip dari origin tersebut.
CSP dapat membantu mengurangi dampak beberapa jenis serangan XSS, tetapi bukan pengganti output encoding dan sanitasi.
Untuk penerapan di website produksi, kebijakan CSP perlu disesuaikan dengan kebutuhan aplikasi. Penggunaan nonce atau hash juga dapat dipertimbangkan untuk mengizinkan skrip tertentu secara lebih terkontrol.
F. Gunakan Cookie dengan Pengaturan Keamanan
Jika website menggunakan sistem login, pengaturan cookie perlu diperhatikan.
Ada beberapa atribut cookie yang dapat membantu meningkatkan keamanan.
HttpOnly
Mencegah JavaScript membaca cookie secara langsung. Pengaturan ini membantu melindungi cookie sesi dari pencurian melalui skrip.
Secure
Memastikan cookie hanya dikirim melalui koneksi HTTPS.
SameSite
Membantu membatasi pengiriman cookie pada permintaan lintas situs dan dapat memberikan perlindungan tambahan terhadap serangan tertentu.
Contoh konfigurasi cookie pada PHP:
<?php

session_set_cookie_params([
    'httponly' => true,
    'secure' => true,
    'samesite' => 'Lax'
]);

session_start();

?>
Pastikan pengaturan Secure digunakan ketika website sudah berjalan melalui HTTPS.
Perlu diingat, cookie yang dilindungi HttpOnly tetap tidak membuat website kebal terhadap XSS. Skrip berbahaya yang berhasil berjalan masih mungkin melakukan tindakan melalui sesi pengguna, meskipun tidak dapat membaca cookie secara langsung.
G. Lakukan Pengujian Keamanan Secara Berkala
Pengujian keamanan perlu dilakukan sebelum dan setelah website dipublikasikan.
Developer sebaiknya memeriksa seluruh bagian website yang menerima atau menampilkan data dari pengguna.
Beberapa bagian yang perlu diperiksa antara lain:
-
Formulir komentar.
-
Fitur pencarian.
-
Halaman profil.
-
Formulir pendaftaran.
-
Sistem login.
-
Fitur unggah konten.
-
Halaman administrator.
-
URL yang menggunakan parameter tertentu.
Developer juga dapat menggunakan alat pengujian keamanan seperti:
-
OWASP ZAP.
-
Burp Suite.
-
Browser Developer Tools.
Pengujian harus dilakukan pada website milik sendiri atau sistem yang telah memberikan izin resmi untuk diuji.
6. Bagaimana Cara Mengetahui Website Memiliki Kerentanan XSS?
Tidak semua serangan XSS menunjukkan tanda yang mudah dikenali.
Namun, ada beberapa kondisi yang dapat menjadi indikasi bahwa website perlu diperiksa lebih lanjut.
A. Input Pengguna Ditampilkan Tanpa Encoding
Jika website menampilkan komentar, nama, atau konten pengguna secara langsung tanpa encoding, bagian tersebut perlu diperiksa.
Pastikan data yang berasal dari pengguna tidak diperlakukan sebagai kode HTML atau JavaScript.
B. Website Menggunakan innerHTML dari Sumber Tidak Tepercaya
Periksa kode JavaScript yang menggunakan innerHTML, outerHTML, atau fungsi lain yang dapat memasukkan HTML ke dalam halaman.
Penggunaan fungsi tersebut tidak selalu salah, tetapi menjadi berisiko jika datanya berasal dari sumber yang tidak tepercaya dan tidak disanitasi.
C. Muncul Konten yang Tidak Dikenali
Jika website menampilkan elemen HTML, pesan, atau perubahan tampilan yang tidak pernah dibuat oleh pengelola, lakukan pemeriksaan terhadap konten yang tersimpan dan kode aplikasi.
D. Terdapat Laporan dari Pengguna
Pengunjung mungkin melaporkan bahwa website menampilkan pesan yang aneh, membuka halaman lain secara otomatis, atau mengalami perubahan tampilan yang tidak biasa.
Laporan seperti ini perlu ditindaklanjuti dengan pemeriksaan keamanan.
E. Hasil Pengujian Menunjukkan Kerentanan
Gunakan alat pengujian keamanan untuk memeriksa halaman dan fitur yang menerima input pengguna.
Selain pengujian otomatis, lakukan juga code review untuk menemukan penggunaan output yang tidak aman.
Tidak adanya gejala di atas bukan berarti website sudah aman. Pemeriksaan kode dan pengujian keamanan tetap diperlukan.
7. Mengenal OWASP dan Pentingnya Keamanan Website
OWASP (Open Worldwide Application Security Project) merupakan organisasi yang menyediakan panduan, dokumentasi, dan berbagai sumber pembelajaran mengenai keamanan aplikasi.
Salah satu referensi yang cukup populer adalah OWASP Top 10, yaitu daftar kategori risiko keamanan aplikasi web yang perlu dipahami oleh developer.
XSS merupakan salah satu contoh kerentanan yang dibahas dalam panduan keamanan OWASP, terutama berkaitan dengan kesalahan dalam pengolahan dan penampilan data yang tidak tepercaya.
Developer dapat memanfaatkan beberapa referensi OWASP untuk mempelajari cara mencegah serangan XSS, di antaranya:
-
OWASP Top 10.
-
OWASP Cross Site Scripting Prevention Cheat Sheet.
-
OWASP Web Security Testing Guide.
-
OWASP Application Security Verification Standard (ASVS).
Dengan memahami panduan tersebut, developer dapat meningkatkan kualitas keamanan aplikasi sejak tahap perencanaan, pengembangan, hingga pengujian.
Kesimpulan
XSS (Cross-Site Scripting) merupakan salah satu ancaman keamanan yang perlu diperhatikan dalam pengembangan website.
Serangan ini terjadi ketika aplikasi tidak menangani data yang berasal dari pengguna dengan benar, sehingga browser dapat menjalankan kode berbahaya di dalam halaman website.
Terdapat tiga jenis XSS yang umum dikenal, yaitu Stored XSS, Reflected XSS, dan DOM-Based XSS. Masing-masing memiliki cara kerja yang berbeda, tetapi semuanya dapat menimbulkan risiko bagi pengguna dan pemilik website.
Untuk mencegahnya, developer perlu menerapkan output encoding, validasi dan sanitasi input, menghindari penggunaan innerHTML untuk data yang tidak tepercaya, memanfaatkan fitur keamanan framework, menerapkan Content Security Policy, serta melakukan pengujian keamanan secara berkala.
Hal terpenting adalah memahami bahwa keamanan bukan sekadar fitur tambahan. Keamanan harus menjadi bagian dari setiap proses pengembangan website.
Dengan menerapkan praktik coding yang aman sejak awal, developer dapat membangun website yang lebih terlindungi, stabil, dan dapat dipercaya oleh penggunanya.
Bangun Website yang Aman Bersama Applicanity
Applicanity membantu bisnis membangun website dan aplikasi digital dengan memperhatikan kualitas pengembangan, performa, dan keamanan sistem.
Website yang baik bukan hanya memiliki desain menarik dan fitur lengkap, tetapi juga harus memiliki fondasi teknis yang kuat untuk melindungi data dan mendukung kebutuhan bisnis dalam jangka panjang.
Kunjungi Applicanity untuk mengetahui lebih lanjut tentang layanan pengembangan website dan solusi digital kami.